0개의 글
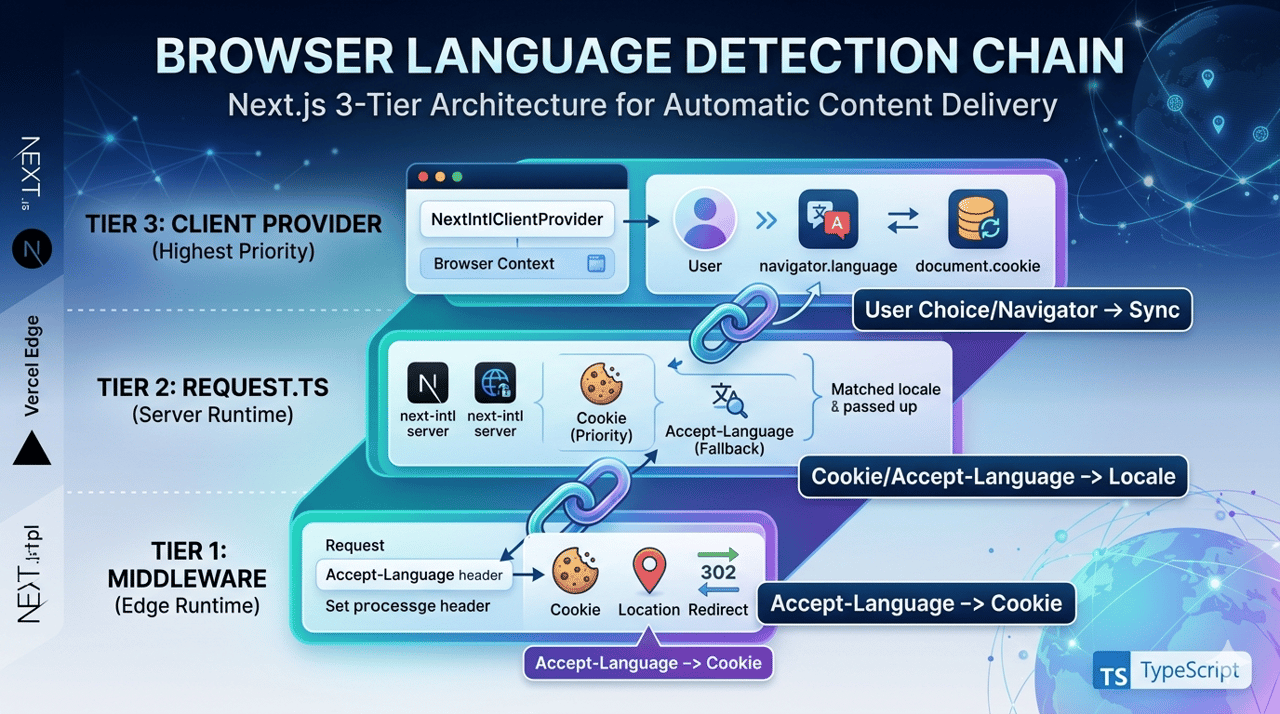
본 문서는 Middleware Cookie 설정, i18n request.ts 파싱, 클라이언트 I18nProvider 동기화를 포함하는 3계층 브라우저 언어 감지 체인 아키텍처와 Monorepo 내 두 Next.js 애플리케이션의 차별화된 구현에 대해 자세히 설명합니다.
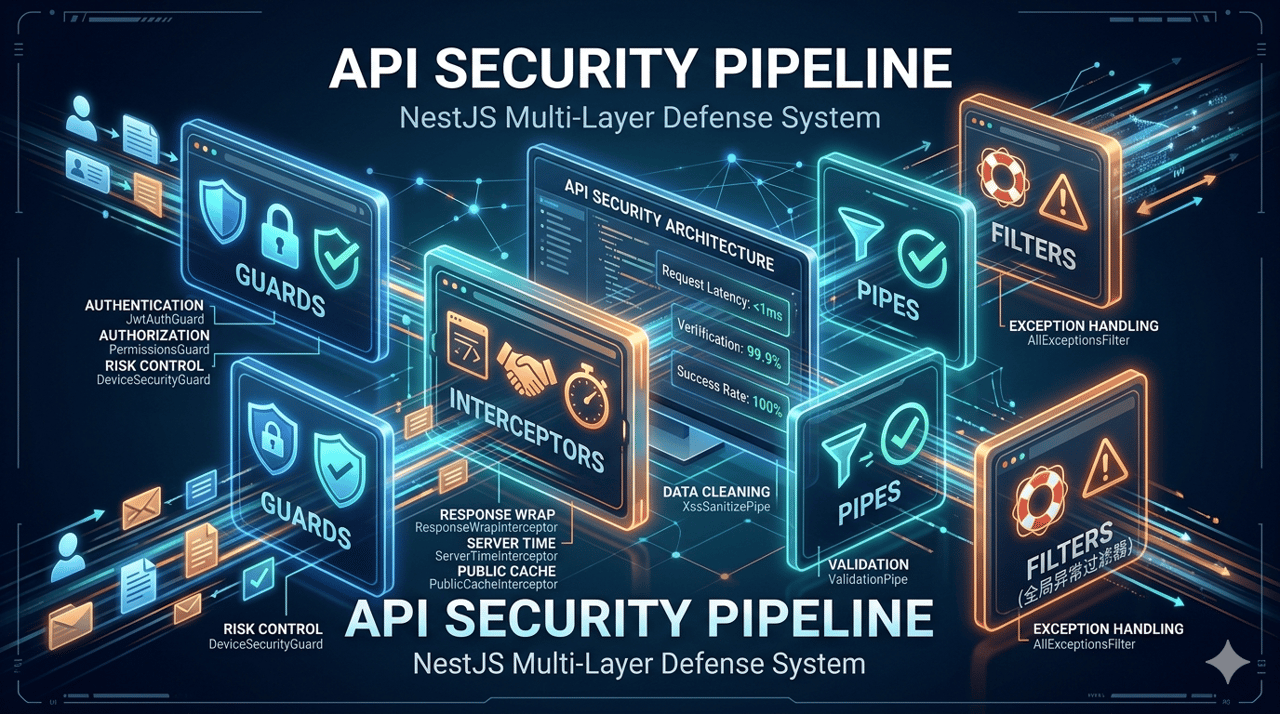
NestJS 미들웨어 기반 CSRF 방어 체계로, JWT/Webhook/Auth 라우트 스마트 스킵, Cookie + Session 이중 저장 Token 방식을 지원하며, CsrfTokenMiddleware와 CsrfMiddleware의 이중 미들웨어 아키텍처를 포함합니다.
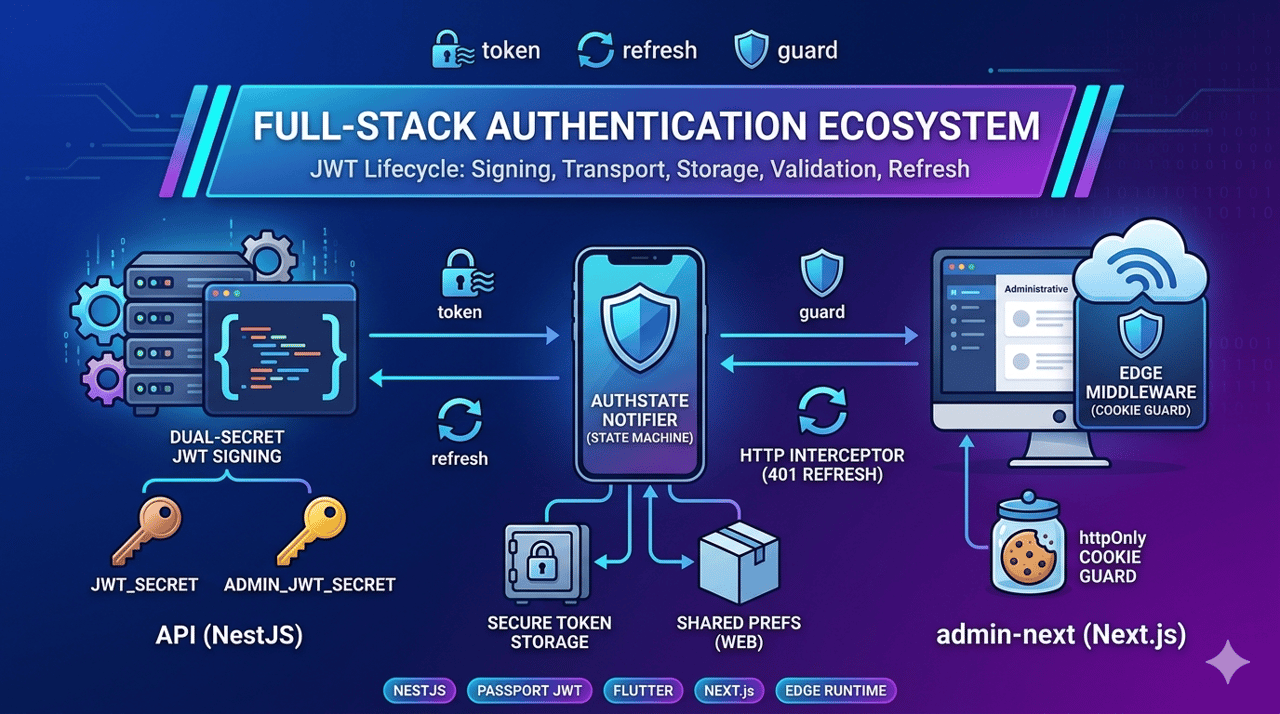
세 가지 엔드포인트에서 인증 토큰의 전체 수명 주기를 추적합니다: API 발급 및 검증(Passport JWT + 이중 키 전략) → Flutter 안전 저장소 및 상태 머신 갱신 → admin-next Edge Middleware Cookie 라우트 가드 및 HTTP 인터셉터 자동 갱신
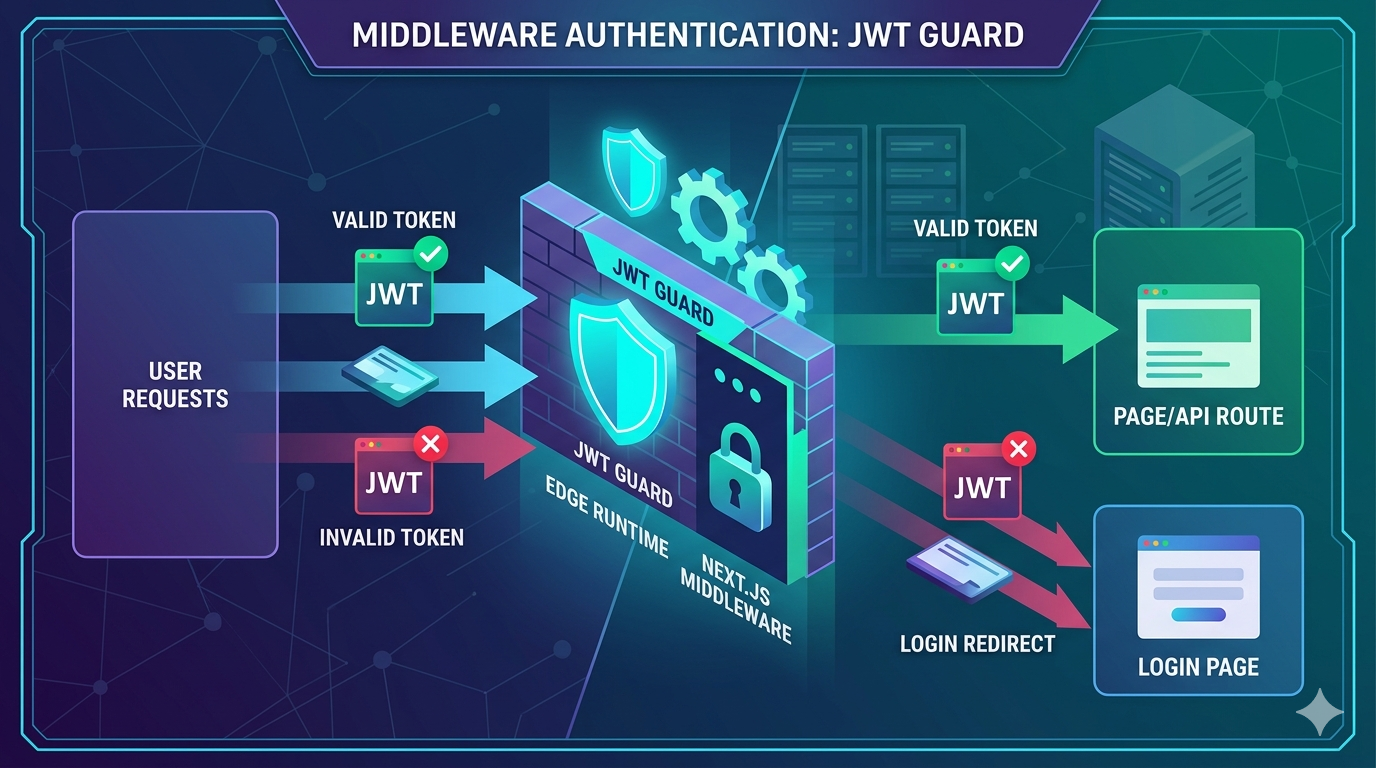
관리 백엔드가 Edge Runtime의 Middleware를 통해 라우트 수준 JWT 인증 가드를 구현하여, 요청이 페이지에 도달하기 전에 서버 측 검증을 수행하며 이중 보안 방어선의 첫 번째 장벽을 구성합니다.
 Tarsier Labs